SecureCyberware. Safe people, safe systems.

Te invitamos a que pruebes la experiencia Cyberware, para aprender un poco de ciberseguridad a nivel básico, espero que la disfrutes!
Mostrando entradas con la etiqueta herramientas. Mostrar todas las entradas

miércoles, 18 de octubre de 2017

Malware, qué es, como prevenirlo y a las malas, combatirlo


Podemos definir Malware como un programa que sin el consentimiento del propietario se introduce en el sistema con intenciones maliciosas. En resumen, lo que siempre hemos conocido como virus informático.


Hay muchos tipos de malware, quizá demasiados, desde troyanos y gusanos hasta minadores de bitcoins.

Cuando navegamos por internet, y sobre todo en sitios donde no es muy recomendable estar (descargas ilegales, deepweb, pornografía) corremos el riesgo de que se nos descarguen bichos no deseados.

Para evitar que este tipo de programas nos infecte el equipo debemos llevar a cabo dos tipos de seguridad:

Seguridad activa: La seguridad activa se podría definir como la prevención de que nuestro sistema sufra daños. Un ejemplo claro sería verificar la URL antes de acceder, o directamente, si sospechamos, no acceder.

VirusTotal es una página web que nos permite verificar URL antes de acceder a ellas, copiando el enlace e introduciéndolo en la página


Como podemos observar al analizar una URL VirusTotal nos advierte de que es un sitio malicioso, con lo cual ya no voy a entrar a esa URL.

Si la herramienta detecta que la URL es legítima en vez de arrojarnos malicious site cómo resultado, nos dará clean site.

Para mí VirusTotal no es una herramienta 100% fiable, pero desde luego es una gran ayuda ante la duda de si una URL es maliciosa o no.


Esta herramienta también nos permite analizar archivos de nuestro equipo, dominios, direcciones IP y códigos hash (Hablaremos de  esto en siguientes artículos).


Seguridad pasiva: La seguridad pasiva se podría definir como la encargada de minimizar los efectos de un percance.

En este tipo de seguridad podríamos incluir los antivirus. Existen antivirus de todos los colores y sabores, unos mejores que otros, gratuitos  y de pago.

¿Por qué tacho gratuitos?. Fácil, no existe nada que sea realmente gratuito.

Pueden no querer que pagues con dinero, pero sí introduciéndote publicidad o "cediéndoles amablemente" tu información personal sin que te enteres, ya que no leíste los términos y condiciones de uso.

Normalmente los antivirus tienen una versión gratuita, ésta puede expirar o pueden tener limitada su funcionalidad.

Es importante tener un antivirus potente, pero debemos recordar que los malos siempre van por delante de la policía, por ello es muy importante tener el antivirus actualizado.
Aun con el antivirus actualizado podría no detectar el archivo malicioso, ya que los ciberdelincuentes cuentan con herramientas para ello.

La solución definitiva → Formateo

Hay numerosas pistas para saber si tu equipo está infectado, el ordenador se ralentiza (no me vale que tengas 4 gigas de RAM y mil ventanas abiertas, puesto que es lógico que vaya lento), al abrir una pestaña en el navegador se abren otras que no has abierto, el antivirus ha desaparecido, se ralentiza mucho la red (no me vale que estés descargando 20 películas, puesto que es lógico que baje el ancho de banda)... en general si detectamos comportamientos extraños, deberíamos sospechar.


martes, 17 de octubre de 2017

Me vas a dar tus credenciales de acceso, y ni te vas a enterar


Phishing, aprende a distinguirlo.


Un hombre llama a tu puerta, dice que es de la compañía de gas. No hay un aviso previo oficial de la compañía, te parece sospechoso.
Aun así le abres, ¿Qué puede pasar?.
En 10 minutos te ha limpiado la casa, y te ha dado el susto de tu vida.

Ese hombre no era de la compañía de gas, era un delincuente.


Una página sale en tu pantalla, parece de inicio de sesión de Google. La URL no concuerda con la de Google en la que siempre te logueas, te parece sospechoso.

Aún así las introduces, ¿Qué puede pasar?.
En cuanto das click en entrar, te han robado las credenciales de acceso a Google.

La página no era de Google, era de un ciberdelincuente.


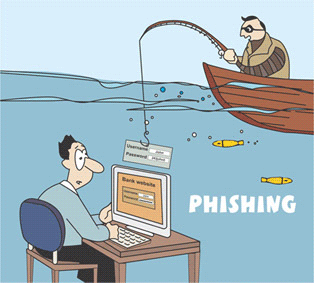
Phishing: Método por el cual un ciberdelincuente trata de robar tus credenciales de acceso, números de cuenta bancaria, números de tarjetas...

Los ciberdelincuentes clonan páginas web, que al ser muy similar a la página original no te das cuenta del fraude.


¿Cómo puedo detectar si un ciberdelincuente me está haciendo phishing?


Hay varias señales que pueden ayudarnos a detectarlo, es más fácil de lo que parece, sólo hay que prestar atención a estas señales:

1- HTTP ó HTTPS:
Protocolo de Transferencia de HiperTexto. Protocolo de Transferencia de HiperTexto Seguro. la diferencia entre uno y otro, es que http NO va cifrado, https SI, con lo cual, si la página en la cual debes introducir tus datos va por el protocolo http, sospecha (esto se ve en la URL)


2- La URL no concuerda con el nombre de la página: 
Quieres entrar a la página web de tu banco habitual, llamado banco seguro, pero en la URL aparece un chorro de números y letras impronunciables "http://hsau6asdasdkda87.com" sospecha más aún.

3- Phishing, el gran monstruo comilón:
El phishing no hace ascos a nada que le quieras dar de comer, todo es bueno para él. Si pones mal tus credenciales, el gran monstruo no se negará. Si sospechas que una página está intentando hacer fraude prueba a poner usuario "ihiisdjod@ojsdojs.com" contraseña: "uoougugufg0u", si acepta esas credenciales, es un phishing, 

Phistank: Es una wiki donde los usuarios colaboran para reportar páginas de phishing, puedes consultar o puedes colaborar cuando detectes uno. Si la URL que sospechas que es phishing no aparece, no significa que no lo sea, podrías ser el primero al que le ha llegado la URL.

https://www.phishtank.com/


La importancia de tener una contraseña segura y cómo generarla

Todos sabemos para que sirve una contraseña ¿verdad?.

Las contraseñas son como las llaves de una casa, al igual que no tiene sentido tener una cerradura que se abra metiendo un palillo mondadientes, tampoco tiene sentido tener contraseñas fáciles.

Si tenemos una contraseña fácil, lo mejor que nos puede pasar es que nuestro hermano pequeño o nuestro hijo entren a nuestro Facebook y nos la líe un poco.

Ahora bien, ¿Qué pasaría si en vez de caer en manos de nuestro hermano o nuestro hijo cae en malos de un hacker? que la liada pasa de "nos la líe un poco" a "nos la líe un mucho"


He oído tantas anécdotas de contraseñas que me es imposible recordarlas todas, sin embargo voy a hacer un top 5 de ellas:


5. Dejar la contraseña por defecto...
4. Poner de contraseña hola123, qwerty, contraseña,...
3. Ir diciendo la contraseña a la novia, a los amigos...
2. Apuntar la contraseña en un fichero del ordenador...
1.Apuntar la contraseña en el ordenador...


Si eres una de esas personas que hace eso, por favor deja de hacerlo, por tu propio bien.

A continuación he usado una herramienta de kaspersky para mostrar la importancia de tener contraseñas realmente seguras.
He probado a meter contraseñas con palabras de diccionario, contraseñas muy comunes y contraseñas seguras, he aquí los resultados:


Usando una palabra de diccionario:


Como podemos observar en la imagen, la contraseña introducida es "contraseña", la cual es una palabra de diccionario, se tardaría 6 días (en mi opinión menos) en descifrarla con un ordenador común. Imagínate con un servidor potente.
Vemos que nos avisa que contiene palabras muy usadas
En resumen, esta contraseña es una 💩.

Usando contraseña muy común:


Esta vez probamos con "hola123" ya nos avisa que contiene palabras muy usadas, y en un ordenador común se tardaría 5 minutos en descifrarla, otra 💩 de contraseña.

La súper contraseña:


Esta vez probamos a introducir la contraseña (C0nTra,$3ñA$3GuRa), según kaspersky, se tardaría más de 10.000 siglos en descifrarla. No se si realmente se tardaría tanto, pero desde luego daríamos un buen rato de trabajo al hacker, incluso, igual, un trabajo de por vida.


Realmente no hace falta que la contraseña sea tan sumamente complicada, ¿de que serviría una contraseña tan fuerte si no la puedes recordar? sería una tontería ¿verdad?.

               1.Busca contraseñas relativamente largas, 15-20 caracteres está bien.
         2.No olvides que no existen sólo los números o las letras, usa caracteres especiales (.,-*).
           3.Recuerda tus contraseñas, he aquí un truco infalible. ¿te gusta el helado de chocolate?→  M3.gusta.31.h31ad0.d3.ch0c0lat3


Sólo deberemos recordar que nos gusta el helado de chocolate, que la primera letra es mayúscula, que cada palabra va seprada por puntos, que las E se han cambiado por 3 que las L son 1 y que las O son 0. Parece díficil, pero no lo es tanto


Comprobador de contraseña seguras Kaspersky →https://password.kaspersky.com/es/


Generador de contraseñas seguras aleatorias →http://www.clavesegura.org/


Esperando hacerte más seguro, SecureCyberware.

Me ha llegado un correo con un adjunto ¿Cómo lo abro de forma segura?

En numerosas ocasiones, todos hemos recibido un correo de un remitente desconocido con un documento adjunto. Craso error. Estos documentos...